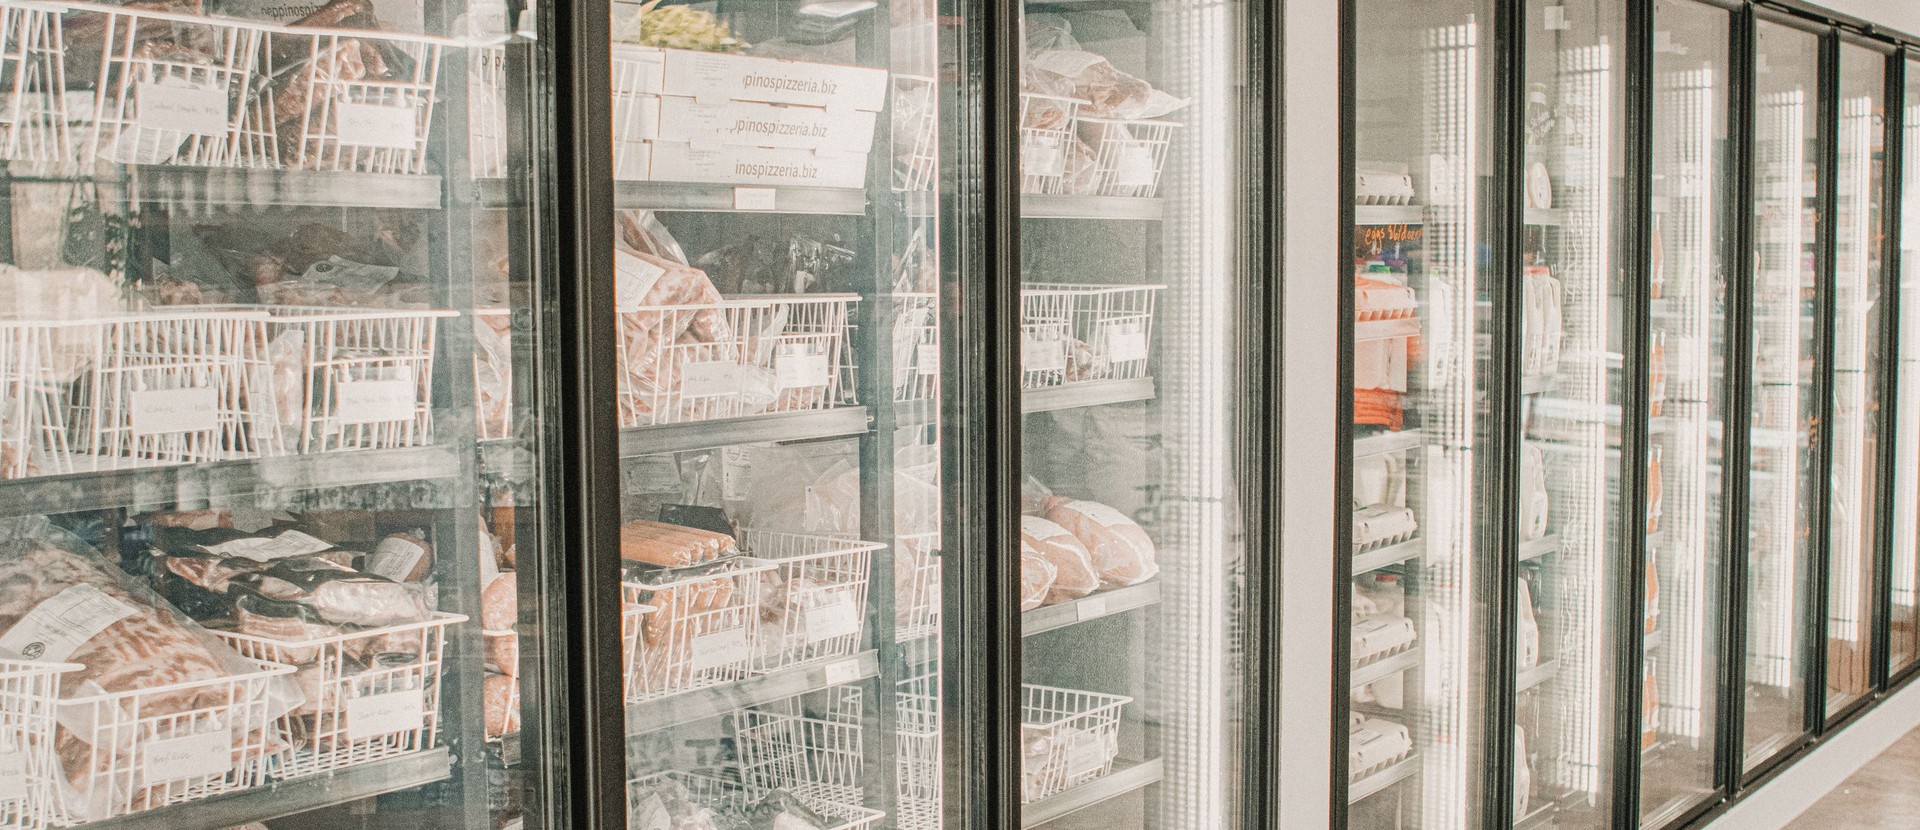
ملاحظة: الصورة الرئيسية أعلاه صورة عامة لثلاجات في أحد متاجر التجزئة، وليست من المتاجر المتأثرة بهذه الهجمات.
قالت سلاسل متاجر في سبع دول أوروبية على الأقل إن درجات حرارة الثلاجات وأجهزة التجميد في عدد من فروعها قفزت خلال ليل الأحد-الاثنين إلى مستويات وصلت 50 درجة مئوية، فيما يُشتبه أنه هجوم سيبراني جديد أجبر المتاجر على إتلاف كميات كبيرة من الأغذية، بعد أسابيع من هجوم مماثل ضرب نحو 700 متجر في فرنسا، وفق ما نقلته BBC والجارديان.
ماذا حدث؟
في السويد، أبلغت سلسلة Coop عن تعرض ستة من متاجرها للهجوم، وكتب أحد فروع ICA في بلدة شيبو جنوبي البلاد على وسائل التواصل أن ثلاجاته «تعرضت للاختراق ليلًا وضُبطت درجة حرارتها على 50 درجة». وفي بلجيكا، أكد ستيفان مولانز، الرئيس التنفيذي لشركة Sabcobel المشغلة لأنظمة Delhaize، لوكالة بلجا أن ما حدث كان هجومًا سيبرانيًا، موضحًا أن المخترقين حوّلوا المبخرات إلى وضع إذابة التجميد، وأن الشركة عملت طوال الليل والصباح على فصل الوحدات المصابة عن الشبكة. كما أبلغت سلاسل Colruyt وIntermarché وCarrefour Belgium عن مشكلات في 5 و15 ونحو 15 متجرًا على التوالي، وقال متحدث باسم كارفور: «إنه هجوم سيبراني، لا سبب آخر».
وامتدت الإصابات إلى أيرلندا ولوكسمبورغ وهولندا، حيث أبلغت شركة Danfoss الدنماركية المصنعة لأنظمة التبريد إذاعة NOS بأن أنظمة التجميد والتبريد لدى 17 شركة على الأقل تعرضت للهجوم. وفي إستونيا، قالت شركة Kitman Coldtech إن المهاجمين وصلوا إلى حاسوب يتحكم في نظام التبريد بأحد متاجر سلسلة Selver ورفعوا الحرارة إلى 50 درجة، لكن الاستجابة جاءت خلال دقائق دون أضرار كبيرة. وأحصت قناة France24 ثماني دول متضررة، مشيرة إلى فنلندا والبرتغال ضمن القائمة.
بروكسل: محاولة متعمدة لتعطيل إمدادات الغذاء
ووصف مفوض الاتحاد الأوروبي للأغذية والزراعة، كريستوف هانسن، الهجمات المتكررة بأنها «محاولة متعمدة لتعطيل سلسلة إمدادات الغذاء وتقويض ثقة المستهلكين فيها»، بحسب France24. وحتى الآن لم تتبنَّ أي جهة المسؤولية عن الهجمات، وقال توم هيجل، الباحث في شركة الأمن السيبراني SentinelOne، إن غياب أي مطالب مالية يشير إلى دافع التخريب، فيما قال باتريك لامبلماير من شركة Tributech إن آلاف وحدات التحكم في أنظمة التبريد ظلت متاحة عبر الإنترنت حتى بعد هجوم فرنسا، محذرًا من أن «أوامر قليلة لوحدة تحكم في الحرارة تكفي لإتلاف المخزون ليلًا وإغلاق المتاجر».
الهجوم الفرنسي في الخلفية
وتأتي الموجة الجديدة بعد هجوم أوائل أكتوبر الماضي في فرنسا، حين سيطر مخترقون عن بُعد على وحدات تبريد في نحو 700 متجر من سلاسل بينها Intermarché وCarrefour وLeclerc وMonoprix، ورفعوا حرارتها من 27 درجة تحت الصفر إلى أكثر من 50 درجة، متسببين في حرائق وخسائر قُدّرت بعشرات ملايين اليورو. وفتحت النيابة العامة في باريس تحقيقًا رسميًا، وكلف رئيس الوزراء الفرنسي وكالة الأمن السيبراني الوطنية Anssi بالتحقيق، التي رصدت لاحقًا استهداف أنظمة من شركتين أخريين أيضًا. وقالت Danfoss إنها حددت بعض الثغرات العام الماضي وأوصت عملاءها منذ فترة طويلة بتثبيت التحديثات.
لماذا يهمك ذلك؟
يكشف الحادث هشاشة الأجهزة المتصلة بالإنترنت في الحياة اليومية؛ فأنظمة التبريد الحديثة تُدار وتُراقب عن بُعد، ما يجعلها هدفًا عندما تبقى ثغراتها دون تحديث. وبحسب مولانز، فإن الحل الأبسط هو إدارة الثلاجات عبر اتصال إنترنت مؤمّن، وقد تحوّل معظم عملاء شركته إلى هذا الخيار بعد الهجوم الفرنسي، لكن بعض الوحدات احتاجت تعديلات مادية لا مجرد تحديثات برمجية. وينطبق المبدأ نفسه على الأجهزة المنزلية الذكية: تحديث البرامج أولًا بأول، وتأمين الاتصال، وعدم ترك الأجهزة مكشوفة على الشبكة العامة.